

В ночь на 22 октября некоторые беларусские сайты не открывались из-за границы. Хостинг-провайдер hoster.by объяснил это требованием госоргана защититься от атак через две критические уязвимости в PHP — технологии, на которой работает большая часть интернет-сайтов. «Зеркало» объясняет простыми словами, что произошло и стоит ли волноваться.

Что случилось?
Исследователи компаний Wiz, Calif и OpenAI при помощи искусственного интеллекта обнаружили две критические уязвимости языка программирования PHP, которые назвали PHP2Shell. Каждую оценили в 9,2 балла из 10 по шкале опасности. По словам специалистов, ошибки оставались незамеченными больше десяти лет.
Разработчики PHP выпустили срочное обновление. Ведомства по кибербезопасности во всем мире призвали администраторов сайтов срочно обновиться, а если это невозможно, временно отключить свои площадки. Предупреждения выпустили власти США, Германии, Польши и других стран.
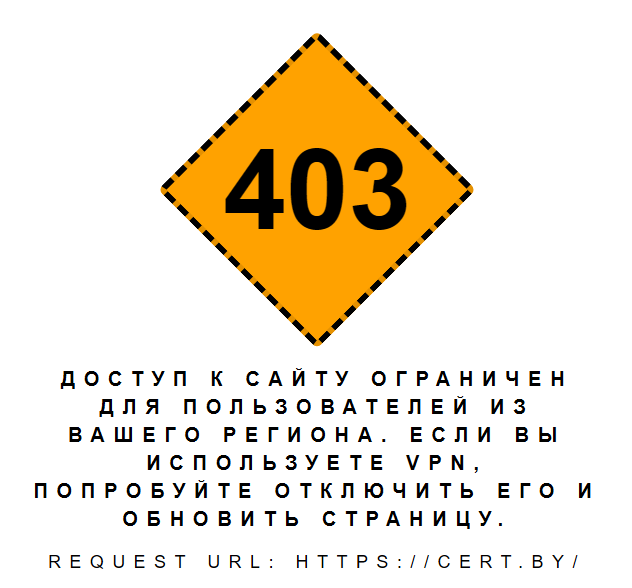
В Беларуси регулятор сперва распорядился ограничить входящий трафик из-за пределов страны для части сайтов, а после ограничения сняли.
Что за PHP и чем это опасно?
PHP — язык программирования, на котором работает около 70% всех сайтов в мире. В их числе — многие интернет-магазины, государственные порталы, а также проекты на бесплатных «движках», таких как Wordpress.
Ошибки обнаружились не на конкретном сайте, а в самом языке PHP. Они позволяют злоумышленникам отправить специально подготовленный запрос и получить возможность выполнять на сервере свои команды. Логин и пароль им для этого не понадобятся.
В теории взломщик может таким образом украсть базу данных сайта или изменить его — например, встроить фальшивую форму оплаты, рассылать вирусы или перенаправлять посетителей на мошеннические страницы.
Кого-то уже взломали?
Публично подтвержденных случаев успешного взлома пока нет. Американское Агентство по кибербезопасности и защите инфраструктуры на момент своего предупреждения 21 октября атак не наблюдало.
Однако специалисты предупреждают, что взломы могли начаться раньше, чем об уязвимости стало известно. Amazon зафиксировал первую попытку атаки еще 17 октября — за четыре дня до официального раскрытия. Позже в компании заявили, что уязвимость уже массово эксплуатируется.
О попытках атак также сообщили Cloudflare, watchTowr, Hadrian и другие компании по кибербезопасности.
Исправление уже есть, но его предстоит установить на каждый сервер — а это миллионы сайтов. Эксперты ожидают волну массовых атак в ближайшие дни и недели. Особенно уязвимыми могут оказаться небольшие сайты, владельцы которых не располагают ресурсами для оперативного обновления.
Я в опасности?
Если вы администратор сайта, который использует PHP, — вам необходимо срочно установить обновления.
Если же вы обычный пользователь — ничего особенного делать не нужно.
Правда, косвенно проблема касается всех, кто пользуется сайтами. Если интернет-магазин, сервис или ведомство взломают, могут «утечь» ваши данные или вы можете попасть на поддельную страницу. Поэтому сейчас стоит соблюдать цифровую гигиену более внимательно:
-
Насторожитесь, если знакомый сайт ведет себя странно. Например, неожиданно просит заново ввести пароль или данные карты, перенаправляет на другой адрес, предлагает что-то скачать.
-
Не пугайтесь, если не работает сайт или какая-то его функция. Возможно, администраторы ставят обновление или временно отключили загрузку файлов для защиты.
-
Не используйте один пароль на разных сайтах. Если утечет база одного сервиса, злоумышленники попробуют этот пароль везде.
-
Включите двухфакторную аутентификацию там, где это возможно, — в почте, банке, соцсетях.


 Поблагодарить за статью